
De många olika kraven på skydd av personuppgifter, data, och integritet, kommer från de sju principerna i EU: s allmänna dataskyddsförordning (GDPR). I detta inlägg, får du en introduktionsguide över vad GDPR är genom att gå igenom de sju principerna som GDPR bygger på. Jag presenterar även konkreta exempel för att förklara principernas innebörd, och ger dig tips på vad du kan göra för att tillämpa dem i praktiken.
Vad är principerna för GDPR?
För att säga det enkelt, alla krav om hur data ska behandlas enligt GDPR grundar sig på sju principer. Att känna till dessa sju principer gör det lättare att förstå hur regler och bestämmelse inom GDPR fungerar.
De sju GDPR-principerna är:
- Lagenligt, rättvist och transparent
- Ändamålsbegränsning
- Uppgiftsminimering
- Riktighet
- Lagringsminimering
- Integritet och konfidentialitet
- Ansvarsskyldighet
Innan vi går igenom de olika principerna och deras användning i praktiken, kommer jag att kort prata om varför det är bra att känna till dessa principer och hur det kan gynna din organisation
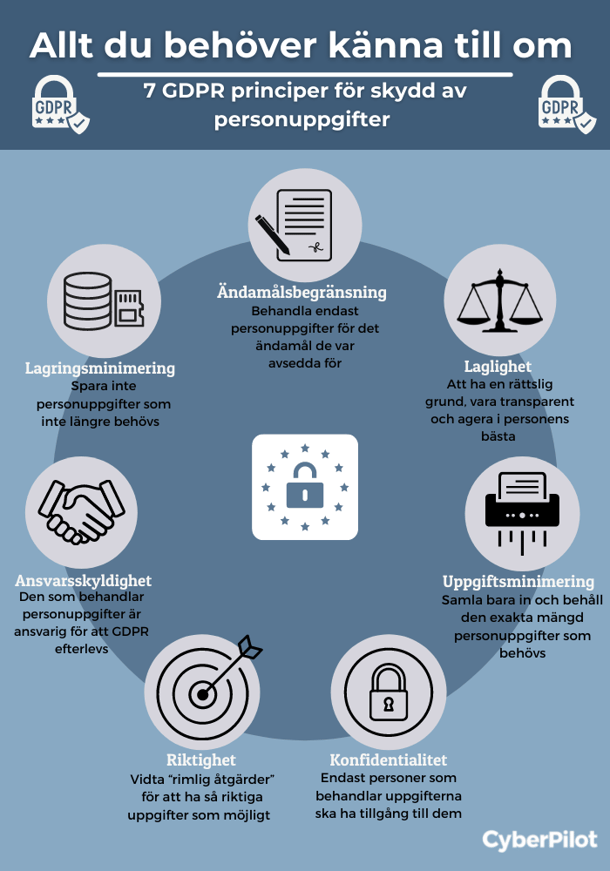
I denna infograf ser du en förklaring av de sju principerna och deras betydelse.
En sammanfattning av GDPR
Efter att GDPR infördes 2018, upplevde många företag svårigheter med att hantera de nya kraven. Många av dessa utmaningar finns fortsatt kvar idag. Att känna till hur personuppgifter bör behandlas enligt lagen är ett moraliskt ansvar som vid överträdelse kan leda till rättsliga påföljder (enorma GDPR böter) och ett förlorat anseende.
Att känna till principerna hjälper dig uppfylla GDPR lagen
Vi hör ofta GDPR-lagen beskrivas som lång och besvärlig, skriven på ett komplicerat språk och du kanske känner att du är i behov av en jurist för att kunna implementera de olika kraven.
Men alla GDPR: s paragrafer är baserade på sju grundläggande principer. Vilket betyder att du, genom att förstå dessa sju principer, är på god väg till att förstå hur GDPR fungerar och vad som krävs för att kunna uppfylla kraven och efterleva dem i praktiken. Kom ihåg att detta inlägg endast sammanfattar vad GDPR är, för att hjälpa dig som är nybörjare inom ämnet, och kan därför inte ersätta en jurist eller konsulent.
Eftersom det är i princip omöjligt för företag att inte behandla personuppgifter, är det alltid bra att utbilda sig inom GDPR. Men i vilken omfattning de olika principerna är användbara för just din organisation beror på sammanhanget.
För att göra det lättare att förstå vad GDPR innebär i praktiken kommer jag, i detta inlägg, att använda mig av ett genomgående exempel. Exemplet är utformat för att kunna tillämpas och användas av flera organisationer.
De 7 GDPR-principerna med exempel
Jag kommer nu att gå igenom de sju principerna för GDPR och hur de kan tillämpas i praktiken, med scenariot nedan som exempel.
Exempel: Låt oss säga att din organisation vill sända ut ett nyhetsbrev till sina kunder eller medlemmar. För att prenumerera på nyhetsbrevet, kan man registrera sig på olika sätt, till exempel genom att fylla i ett formulär på er hemsida, eller genom att kryssa i en ruta i samband med ett köp. Du skapar på det här sättet en databas över dina kunder, vilket gör det möjligt för dig att skicka dem uppdateringar och nyheter. Du kan också använda denna databas för att anpassa dina nyhetsbrev till olika användare, genom att t.ex. samla in data om deras beteende på din hemsida.
Rätt så okomplicerat, eller hur?
Innan vi börjar vill jag påminna om att principerna också är relevanta i många andra tillfällen, och du bör själv komma fram till hur de kan användas i din egen praxis. De kan till exempel användas om du ordnar en Instagramtävling, organiserar ett personalevent eller hanterar en databas över dina affärskontakter.
Nu är det dags att dyka ner i de 7 principerna.

1. Lagenligt, rättvist och transparent i praktiken
Lagenligt
Om vi går tillbaka till vårt exempel, behöver ett nyhetsbrev minst namnen och e-postadresserna på sina prenumeranter. Du måste få rättslig grund för detta genom att till exempel låta användaren godkänna din hantering genom att kryssa för en ruta. Men det är också viktigt att du ger användarna möjligheten att begränsa insamlingen av deras uppgifter till endast det som krävs för att kunna tillhandahålla nyhetsbrevet (behöver du till exempel verkligen personens arbetstitel för att kunna tillhandahålla nyhetsbrevet? Om så är fallet ska du vara beredd på att ge goda skäl för detta). Dessutom ska du, om du ombes, kunna visa dokumentation över när och hur medgivandet gavs.
Rättvist
Uppgifterna som du behandlar för nyhetsbrevet måste även vara rättvisa. Låt oss säga att din organisation säljer skönhetsprodukter och ger ut ett nyhetsbrev om detta, då förväntar sig dina kunder att nyhetsbrevets innehåll handlar om skönhet. Du bör därför inte skicka dina prenumeranter mejl som de inte förväntar sig eller som inte är relevanta för dem, och som inte motsvarar avsikten de hade då de registrerade sig för ditt nyhetsbrev.
Transparant
Slutligen måste du vara transparant och kommunicera om vad, hur och varför du samlar in personuppgifter. Kom ihåg att de vars uppgifter du hanterar (de som kallas för ”registrerade” i GDPR) har rätt att veta exakt vilka uppgifter du samlar om dem, samt hur dessa uppgifter behandlas och varför de samlas in från första början.
Du kan vara transparent i ditt nyhetsbrev genom att till exempel ha en tydlig integritetspolicy på din hemsida, vilket även gör det lättare för dina prenumeranter att kontakta din organisations dataskyddsombud (DPO).
2. Ändamålsbegränsning
Den här principen handlar om att du bara ska behandla personuppgifter för det avsedda ändamålet. Med andra ord ska du inte återanvända personuppgifter för andra ändamål än vad de ursprungligen var avsedda för.
Ändamålsbegränsning i praktiken
Enligt vårt exempel betyder detta att du inte kan använda personuppgifter som du får genom ditt nyhetsbrev för andra ändamål än dem du har uppgett. Om du till exempel i samtycket för ditt nyhetsbrev har uppgett att du lagrar dina prenumeranters IP-adresser med syfte att dokumentera när och hur godkännandet gavs (eftersom detta krävs av GDPR), kan du inte använda deras IP-adresser för att skicka dem anpassat innehåll. Till exempel kan du inte ge dem produktförslag baserat på deras geografiska område, då detta skulle vara att använda deras personuppgifter i ett annat syfte.
Om du, däremot har uppgett att du samlar in deras IP-adresser för att skicka ut nyhetsbrev och relevant innehåll, du kan kanske använda deras personuppgifter för att skicka riktade mejl. Men vänligen kom ihåg betoningen av ordet ”kanske”; det finns nämligen mycket sträng reglering kring detta.
När det kommer till personuppgifter agerar ditt team på frontlinjen. Du måste se till att de inte av misstag återanvänder uppgifter på ett sätt som är emot efterlevnad. Det bästa sättet att säkerställa detta på är att utbilda dina anställda, och göra dem medvetna om integritetsfrågor.
3. Uppgiftsminimering
När det gäller data är de flesta av oss skyldiga till en allt för lång lagringstid. Vi behåller uppgifter för att vi tänker att de kan vara bra att ha i framtiden, men vi använder dem aldrig. Enligt den tredje GDPR-principen borde vi inte spara på data som vi inte har användning för.
Den här principen grundar sig på att vi inte ska samla in mer personuppgifter än vad som behövs för att erbjuda en tjänst. Med andra ord: samla bara in och behandla just den mängd data du behöver.
Uppgiftsminimering i praktiken
I vårt exempel betyder uppgiftsminimering att du endast samlar in de personuppgifter som är nödvändiga för att tillhandahålla nyhetsbrevet. Till exempel behöver du nog deras namn och e-postadresser, men du behöver inte veta deras jobbtitel. Denna information kan kanske vara ”bra att ha” men inte nödvändig och du kommer kanske ändå inte att använda den.
Att känna till hur du tillämpar uppgiftsminimering har många fördelar. Du tar dig ett steg närmare efterlevnad av GDPR, och påverkas mindre vid ett eventuellt dataintrång. Dessutom, är det bra för miljön att minska på mängden data vi sparar.
4. Riktighet
Denna princip är kanske en aning förvirrande. Medan, principerna vi gått igenom hittills, handlar om att samla in så lite information om andra personer, som möjligt, är denna princip på sätt och vis raka motsatsen. Principen om riktighet handlar om att ha så korrekta uppgifter som möjligt.
Det betyder att personuppgifterna vi behandlar måste vara korrekta och aktuella och att du som datakontrollant och/eller hanterare ska vidta ”rimliga åtgärder” för att säkerställa detta.
Denna princip är relevant då korrektheten av uppgifterna är betydelsefulla för de personer som uppgifterna handlar om.
Riktighet i praktiken
Låt mig förklara genom att gå tillbaka till vårt exempel. Säg att en av dina prenumeranter registrerade sig för ditt nyhetsbrev med sin arbetsmail medan hon arbetade på företag X. Om denna person byter jobb och nu arbetar på företag Y kommer e-postadressen för företag X inte längre att fungera. Därmed är uppgifterna du har om den här användaren inte längre riktiga.
En ”rimlig åtgärd” i det här fallet skulle vara att inkludera en länk i ditt nyhetsbrev där dina prenumeranter kan ändra sina e-postadresser. På så sätt kan en person som vet att de kommer byta jobb, lätt uppdatera sina egna uppgifter.
Du skulle också kunna ha ett CRM-system eller ett system för e-postmarknadsföring som håller koll på e-postadresser som svarar automatiskt när du skickar ut ditt nyhetsbrev. Om en person lämnar ett företag ställer företaget normalt in ett automatiskt svar som talar om att personen inte arbetar där längre. Det kan såklart också hända av andra anledningar, till exempel om de är på semester. Gå därför med jämna mellanrum igenom dessa automatiska svar för att se om du har prenumeranter med ogiltiga e-postadresser.
Om uppgifterna du har är felaktiga finns det ingen anledning för dig att hantera dem, och då ska de uppdateras eller raderas.
5. Lagringsminimering
Den här principen handlar om att radera personuppgifter när du inte längre behöver dem. I grunden ska du inte lagra personuppgifter som inte längre kan användas för deras ursprungliga syfte. Lagringsminimering, är mycket lik principen om uppgiftsminimering och många företag betraktar raderingen av data som inte används, som en del av uppgiftsminimeringen.
Lagringsminimering i praktiken
Utifrån vårt exempel kan lagringsminimering ske genom att radera data om personer som säger upp sin prenumeration. På samma sätt måste du radera dina prenumeranters personuppgifter om din organisation beslutar sig för att sluta med nyhetsbrevet. Det beror på att syftet för insamlandet av uppgifter är att kunna skicka ut nyhetsbrevet, och om syftet har upphört att existera ska datasamlingen också göra det.
I vissa fall kan det vara lämpligt att behålla personuppgifter under en viss tid efter att deras syfte har upphört eller att anonymisera dem och använda uppgifterna för statistik eller historisk dokumentation. Men kom ihåg, att dessa fall är ett undantag snarare än regel och de måste övervägas noggrant.
6. Integritet och konfidentialitet
Om du är bekant med cybersäkerhet eller informationssäkerhet har du förmodligen hört talas om ”CIA-triangeln”. Det låter häftigt, men snarare än Central Intelligence Agency avser det en triangel som står för konfidentialitet (confidentiality), integritet (integrity) och tillgänglighet (availability).
Den här principen hör samman med två av triangelns hörn. Integritet handlar om att se till att personuppgifter är korrekta och inte kan manipuleras av utomstående (du ska med andra ord skydda dina system mot hackare). Konfidentialitet handlar om att bara de som ska ha tillgång till personuppgifterna hanterar dem.
Integritet och konfidentialitet i praktiken
I vårt exempel skulle detta innebära att obehöriga inte får ha tillgång till personuppgifterna som du samlar in genom ditt nyhetsbrev. Det gäller även obehöriga inom din egen organisation. Med andra ord är det bara de som behöver ha tillgång till informationen om dina prenumeranter för att kunna leverera nyhetsbrevet som får ha tillgång till den.
Dessutom ska du ha vidtagit åtgärder för att hindra att uppgifterna manipuleras.Till exempel ska dina prenumeranters personuppgifter inte lagras på en gemensam server som alla i din organisation har tillgång till, och du måste vidta nödvändiga åtgärder för att se till att du lagrar informationen på en plats som är skyddad mot cyberattacker och intrång.

7. Ansvarsskyldighet
Som namnet antyder handlar den här principen om att ta ansvar för hur du behandlar uppgifter. Det innebär att du som personuppgiftsansvarig och/eller personuppgiftsbiträde ansvarar för att personuppgifter hanteras på ett korrekt sätt och att dataskyddsförordningens regler efterlevs.
När vi talar om att stå till svars menar vi inte bara att uppfylla dataskyddsförordningens olika krav, utan även att genom dokumentation kunna styrka att du gör det.
Ansvarsskyldighet i praktiken
Om du till exempel använder samtycke som rättslig grund för behandling av personuppgifter i ditt nyhetsbrev, måste du dokumentera när och hur detta medgivande gavs. För att göra detta behöver du ett system som registrerar samtycket.
Ett annat exempel är att många av principerna för GDPR kräver att du vidtar åtgärder inom organisationen, vid sidan av tekniska åtgärder. Till exempel behöver du enligt princip två, utbilda dina anställda i att inte återanvända personuppgifter för något annat än de ursprungliga ändamålen. Genom att utföra och dokumentera personalutbildning efterlever du ett GDPR-krav, samtidigt som du har bevis för det.
Slutsats: Utbildning är nyckeln
Sammanfattningsvis kan GDPR ibland vara överväldigande och svårt att ta till sig på grund av dess tunga språk och akademiska förklaringar. Den här guiden var menat som en utgångspunkt för nybörjare. Jag hoppas att läsningen var intressant, och att kunskapen du fått med dig kommer göra ditt arbete med GDPR lättare.
Som avrundning vill jag påminna dig om att dina kollegor är avgörande för att säkerställa att GDPR lagen följs i din organisation. Det är de som hanterar personuppgifter varje dag. Vi rekommenderar att du ser till att dina anställda har den kunskap som behövs för att handskas med personuppgifter. Det finns många sätt att åstadkomma detta på, men vi upplever att GDPR-träning är den bästa metoden för ökad medvetenhet och bättre efterlevnad.
Om du är nyfiken på hur du kan utbilda ditt team, erbjuder vi på CyberPilot medvetenhetsträning genom korta, roliga och interaktiva kurser. Just nu har vi en gratis provperiod på 14-dagar, utan bindningstid eller köptvång. Jag rekommenderar att du testar.